Yeni
#smrgKİTABEVİ Siber Güvenlik Ekosistemi -
Editör:
Kondisyon:
Yeni
Sunuş / Önsöz / Sonsöz / Giriş:
Basıldığı Matbaa:
Dizi Adı:
ISBN-10:
Hazırlayan:
Cilt:
Amerikan Cilt
Ciltçi:
Boyut:
15x21
Sayfa Sayısı:
316
Basım Yeri:
İstanbul
Baskı:
1
Basım Tarihi:
2026
Kapak Türü:
Karton Kapak
Kağıt Türü:
Enso Kâğıt
Dili:
Türkçe
Kategori:
indirimli
360,00
Havale/EFT ile:
352,80
Siparişiniz 4&6 iş günü arasında kargoda
1199267163
655196
https://www.simurgkitabevi.com/siber-guvenlik-ekosistemi
Siber Güvenlik Ekosistemi - #smrgKİTABEVİ
360
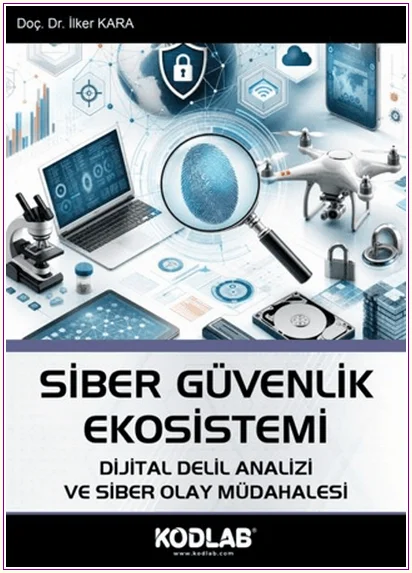
Siber saldırılar yalnızca gerçekleşmez; arkalarında okunmayı bekleyen dijital izler bırakır. Asıl farkı yaratan ise bu izleri görebilmek, doğru yorumlayabilmek ve olayın tamamını teknik olarak yeniden kurgulayabilmektir. Günümüz siber güvenlik anlayışı, yalnızca saldırıları engellemekten ibaret değildir. Dijital delillerin korunması, olayların bilimsel yöntemlerle analiz edilmesi ve etkili müdahale süreçlerinin yönetilmesi, modern güvenlik ekosisteminin vazgeçilmez unsurları hâline gelmiştir. Siber Güvenlik Ekosistemi: Dijital Delil Analizi ve Siber Olay Müdahalesi, dijital delil yaşam döngüsünden sistem, ağ, bellek ve mobil cihaz incelemelerine; zararlı yazılım analizinden log korelasyonuna, SIEM, SOAR ve güvenlik operasyon merkezlerine kadar geniş bir konuyu bütüncül bir bakış açısıyla ele almaktadır. Kitap, teorik bilgiyi uygulama odaklı açıklamalar, teknik değerlendirmeler, gerçek olay senaryoları ve adım adım analiz yaklaşımlarıyla birleştirerek okuyucuya yalnızca hangi araçların kullanıldığını değil, bu araçlardan elde edilen verilerin nasıl anlamlandırılması gerektiğini de göstermektedir. Öğrenciler, araştırmacılar, olay müdahale ekipleri, güvenlik operasyon merkezi (SOC) analistleri ve siber güvenlik profesyonelleri için hazırlanan bu eser; dijital olayları yalnızca incelemeyi değil, doğru analiz etmeyi, doğru yorumlamayı ve güvenilir teknik sonuçlara dönüştürmeyi amaçlayan kapsamlı bir başvuru kaynağıdır. Çünkü siber güvenlikte en değerli bilgi, görünen veride değil; verinin anlattığı hikâyeyi doğru okuyabilmektedir. Siber güvenlik ekosistemi ve temel güvenlik kavramları Dijital delil yaşam döngüsü ve zincirleme muhafaza (Chain of Custody) Dijital delil toplama yöntemleri ve adli bilişim süreçleri Disk, bellek (RAM) ve dosya sistemi incelemeleri Windows ve Linux işletim sistemi artefaktlarının analizi Zararlı yazılım analizi (Statik, Dinamik ve Bellek Tabanlı Analiz) Ağ trafiği analizi ve Wireshark kullanımı Log analizi, zaman çizelgesi (Timeline) oluşturma ve olay korelasyonu Mobil cihaz adli bilişimi ve mobil delil inceleme yöntemleri SIEM, SOAR, EDR, XDR ve modern güvenlik operasyonları Güvenlik Operasyon Merkezi (SOC) süreçleri ve tehdit avcılığı (Threat Hunting) Siber olay müdahalesi ve ilk 24 saat yaklaşımı Olayın yeniden kurgulanması (Event Reconstruction) MITRE ATT&CK çerçevesi ile saldırı analizi Dijital delillerin teknik doğrulanması ve raporlanması Gerçek hayatta kullanılan araçlar, örnek senaryolar ve uygulama odaklı teknik açıklamalar
Siber saldırılar yalnızca gerçekleşmez; arkalarında okunmayı bekleyen dijital izler bırakır. Asıl farkı yaratan ise bu izleri görebilmek, doğru yorumlayabilmek ve olayın tamamını teknik olarak yeniden kurgulayabilmektir. Günümüz siber güvenlik anlayışı, yalnızca saldırıları engellemekten ibaret değildir. Dijital delillerin korunması, olayların bilimsel yöntemlerle analiz edilmesi ve etkili müdahale süreçlerinin yönetilmesi, modern güvenlik ekosisteminin vazgeçilmez unsurları hâline gelmiştir. Siber Güvenlik Ekosistemi: Dijital Delil Analizi ve Siber Olay Müdahalesi, dijital delil yaşam döngüsünden sistem, ağ, bellek ve mobil cihaz incelemelerine; zararlı yazılım analizinden log korelasyonuna, SIEM, SOAR ve güvenlik operasyon merkezlerine kadar geniş bir konuyu bütüncül bir bakış açısıyla ele almaktadır. Kitap, teorik bilgiyi uygulama odaklı açıklamalar, teknik değerlendirmeler, gerçek olay senaryoları ve adım adım analiz yaklaşımlarıyla birleştirerek okuyucuya yalnızca hangi araçların kullanıldığını değil, bu araçlardan elde edilen verilerin nasıl anlamlandırılması gerektiğini de göstermektedir. Öğrenciler, araştırmacılar, olay müdahale ekipleri, güvenlik operasyon merkezi (SOC) analistleri ve siber güvenlik profesyonelleri için hazırlanan bu eser; dijital olayları yalnızca incelemeyi değil, doğru analiz etmeyi, doğru yorumlamayı ve güvenilir teknik sonuçlara dönüştürmeyi amaçlayan kapsamlı bir başvuru kaynağıdır. Çünkü siber güvenlikte en değerli bilgi, görünen veride değil; verinin anlattığı hikâyeyi doğru okuyabilmektedir. Siber güvenlik ekosistemi ve temel güvenlik kavramları Dijital delil yaşam döngüsü ve zincirleme muhafaza (Chain of Custody) Dijital delil toplama yöntemleri ve adli bilişim süreçleri Disk, bellek (RAM) ve dosya sistemi incelemeleri Windows ve Linux işletim sistemi artefaktlarının analizi Zararlı yazılım analizi (Statik, Dinamik ve Bellek Tabanlı Analiz) Ağ trafiği analizi ve Wireshark kullanımı Log analizi, zaman çizelgesi (Timeline) oluşturma ve olay korelasyonu Mobil cihaz adli bilişimi ve mobil delil inceleme yöntemleri SIEM, SOAR, EDR, XDR ve modern güvenlik operasyonları Güvenlik Operasyon Merkezi (SOC) süreçleri ve tehdit avcılığı (Threat Hunting) Siber olay müdahalesi ve ilk 24 saat yaklaşımı Olayın yeniden kurgulanması (Event Reconstruction) MITRE ATT&CK çerçevesi ile saldırı analizi Dijital delillerin teknik doğrulanması ve raporlanması Gerçek hayatta kullanılan araçlar, örnek senaryolar ve uygulama odaklı teknik açıklamalar
Yorum yaz
Bu kitabı henüz kimse eleştirmemiş.